标签:服务器安全
-
 2026年10月4日
实用指南教你理解云waf是如何保护服务器的安全 并降低误报
实用指南:理解云WAF如何保护服务器并降低误报 1. 精华:云WAF通过请求检测、规则引擎与行为分析实时挡掉攻击,做到“先拦截再报警”。 2. 精华:降低误报的关键在于分层策略、规则调优与机器学习反馈循环,而不是盲目关闭防护。 3. 精华:结合日志、沙箱与回溯分析可实现高效的服务器防护与可验证的安全策略。 想要真正把服务器安 -
 2026年10月4日
结合SIEM探讨云waf是如何保护服务器的安全 的协同防护
结合SIEM探讨云WAF是如何保护服务器安全的协同防护 — 核心要点 1. 精华:通过日志联动与威胁情报,云WAF把前端拦截数据喂入SIEM,实现态势感知与溯源。 2. 精华:利用SOAR与WAF API,SIEM能把告警自动转为防护动作,实现实时阻断与回滚。 3. 精华:协同能兼顾虚拟补丁、合规审计与误报调优,降低事件响应时间与业务中断。 -
 2026年10月2日
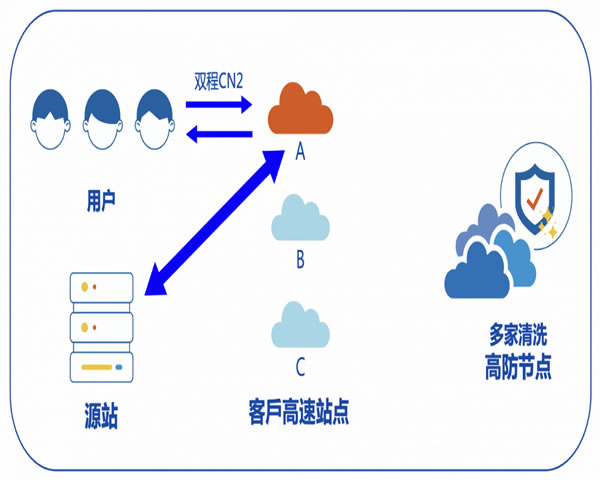
结合云防护与waf的区别 制定分层次安全防御体系
开篇:最佳、最便宜的组合选择 在服务器安全的实践中,若追求“最好”的方案,通常选择厂商级的云防护(含大流量DDoS缓解、CDN与WAF一体化)+托管WAF策略,能提供高可用与自动化规则更新;若追求“最便宜”,可采用云厂商基础DDoS防护+开源或轻量级本地WAF(如ModSecurity)配合严格的主机安全配置,成本低但运维压力较大。本文围绕服务