-
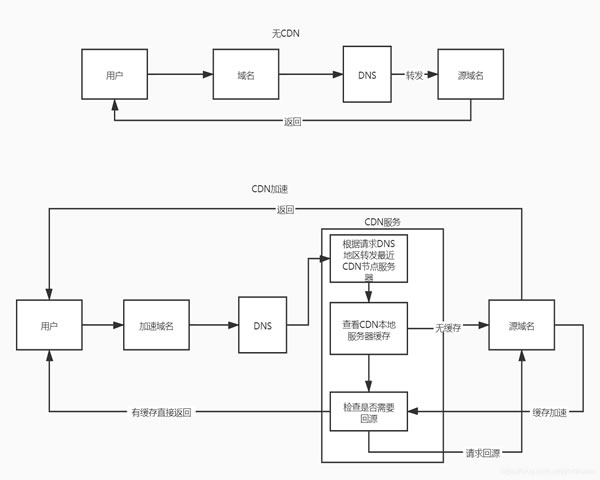
云类的waf托管在 边缘节点与CDN 集成的性能提升案例
2026/8/27 -
采购技巧华为云waf多少钱透明化询价与合同注意点
2026/4/26 -
移动互联网时代选择苏研的移动云waf的成本效益分析
2026/10/15 -
基于网易云 waf 的API安全防护策略与实施要点
2026/9/26 -
堡塔云waf和宝塔可以安装在一台主机上吗 日志与监控整合方法
2026/8/8 -
企业迁云常见问题云上有第三方waf吗兼容性与数据隔离解析
2026/7/8
云waf有哪些常见功能及企业选型参考指南解析
本文以实用视角梳理了云端Web应用防火墙的关键能力与企业在采购时的参考要点,涵盖核心防护机制、可用性与性能评估、合规模块、部署与集成建议,以及试用与采购途径,旨在帮助安全或产品负责人在有限时间内做出可靠选择。
云WAF通常有哪些常见功能?
一款成熟的云WAF通常应包含:基于签名和行为的入侵检测与阻断(防止SQL注入、XSS、文件包含等)、DDoS和CC防护、Bot管理、API防护(对REST/GraphQL流量)、WAF规则库与自定义规则、实时流量清洗、速率限制以及SSL/TLS终端与卸载功能。这些常见功能构成了基础防护能力,能覆盖大多数Web威胁场景。
企业在选择云WAF时应该看哪个维度?
在企业选型阶段,优先考察四个维度:安全有效性(阻断率与误报率)、性能开销(延迟、吞吐)、稳定性与SLA(可用性承诺、故障切换)、以及管理运维(规则管理界面、自动化部署、日志与告警)。同时关注厂商的威胁情报更新频率和本地化支持能力。
如何评估云WAF的防护能力与误报率?
评估时可采用真实流量回放或灰度部署策略:先在监控/检测模式下运行观察误报与拦截日志,再逐步切换到阻断模式。关注拦截策略的细粒度(按URL、参数、API版本区分)以及误报处理流程(白名单、学习模式、快速回滚)。厂商提供的检测覆盖率与第三方测试报告也很重要。
为什么合规、日志与可视化对企业很重要?
合规性关系到审计与监管要求:如PCI-DSS对于Web防护有明确条款。完整的日志(包括请求原文、拦截理由、来源信息)不仅便于取证,还支持SIEM联动与告警自动化。可视化仪表盘与报表能帮助运营快速定位攻击趋势和业务受影响面,从而降低响应时间和误判成本。
怎么部署与现有系统集成更顺畅?
部署方式通常有反向代理(托管)、DNS切换与云原生侧车/网关三类。选择时考虑:是否支持负载均衡器/CDN前置、与API网关、CI/CD流水线、容器平台(Kubernetes Ingress)和IAM的集成能力。推荐先以灰度流量或小流量域名测试,再逐步切换生产流量,确保回滚路径明确。
哪里可以进行试用、对比与采购?
多数厂商提供免费试用或POC支持,可通过官方平台申请试用账号或试用包。同时参考第三方评测(如Gartner Peer Insights)、安全社区反馈和现有同规模企业案例。采购时注意合同条款(SLA、责任边界、数据保留与隐私)、计费模型(按带宽、请求数或域名)以及后续支持与培训服务。