-

业务迁移手册 cdn加速服务是甚麼 从接入到上线的完整流程
2026/3/10 -
比较多款开源cdn全站加速方案在不同地域节点的表现差异
2026/8/19 -
融合安全与性能的cdn视频云部门金山云迁移实操指南
2026/3/2 -

视频上传到cdn java的完整实现流程与代码示例解析
2026/3/28 -
如何利用监控工具定位网站加了cdn更慢的关键环节
2026/3/22 -
视频行业cdn价格对短视频与长视频分发业务的不同影响分析
2026/9/2
如何配置verzon cdn 加速实现全球内容分发与回源最优路径
在开始配置 verzon cdn 之前,应准备好域名解析、源站(Origin)信息、证书以及访问凭证等基础要素,确保 DNS、SSL、与源站能相互连通。
1) 域名:确定用于加速的域名,并准备好 DNS 管理权限以添加 CNAME 或 ALIAS 记录。
2) 源站信息:包括源站 IP、源站域名、端口(80/443)与支持的协议(HTTP/HTTPS)。
3) 证书:若使用 HTTPS,加准备好自有证书或启用平台托管证书。
4) 认证与权限:准备 API Key/Access Token,用于自动化配置与日志访问。
启动前建议用 curl/telnet 检查源站可达性,确保源站返回正确的缓存头(Cache-Control/Expires)以配合 CDN 缓存策略。
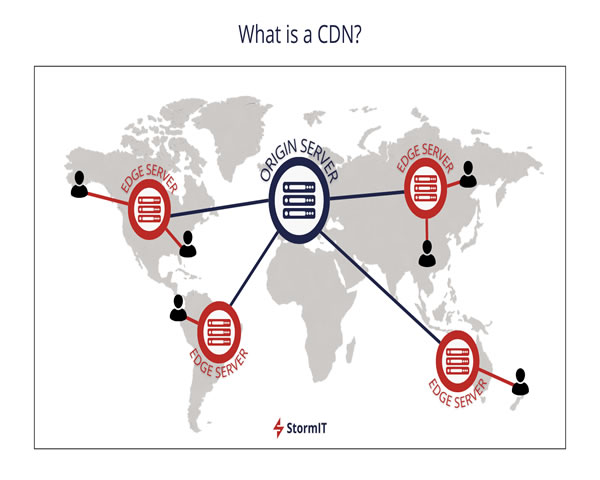
在 verzon cdn 控制台创建服务/配置域名,设置源站后,通过缓存规则、区域路由(Geo-routing)与压缩/缓存策略,将内容分发到全球边缘节点。
1) 创建 CDN 服务并绑定待加速的域名,添加对应的 CNAME 至 verizon 提供的地址。
2) 配置源站(Origin):设置主源站与备用源站,支持 HTTP(S) 或 S3/对象存储作为源。
3) 缓存策略:定义路径匹配规则(静态资源长 TTL,动态页面短 TTL 或不缓存),启用 GZIP/Brotli 压缩。
4) 地域分发:在控制台启用全球节点与地理规则,必要时使用 GeoIP 路由或多区域加速策略。
对静态资源设置长缓存并开启版本化(如文件名带 hash),能显著减少回源频率并提升全球命中率。
通过配置源站就近选择、启用 Origin Shield/中转节点、设置健康检查与重试策略,并优化 TCP/TLS 参数,可以让 回源 路径更稳定且延迟更低。
1) 源站就近原则:若有多源站,结合 GeoDNS 或负载均衡将请求导向最近/延迟最低的源站。
2) Origin Shield/中转:启用平台的 Origin Shield(中转层)让边缘节点先访问中转节点以减少对源站的并发冲击。
3) 健康检查与回源重试:配置主动健康探测与重试策略,避免请求到不可用的源。
4) 协议优化:启用 HTTP/2、Keep-Alive、TLS 会话复用与 OCSP Stapling,降低握手与连接开销。
设置合适的缓存失效策略与条件清除(Purge)规则,避免频繁回源造成源站负载峰值。
为保证传输安全与防护能力,应启用 HTTPS(自签或托管证书)、强制 TLS、配置 WAF、DDoS 防护与访问控制策略。
1) SSL/TLS:在 CDN 上绑定证书,启用 HTTP→HTTPS 强制跳转,使用 TLS1.2/1.3 并开启安全套件。
2) WAF 与防护:启用 WAF 规则集、速率限制(Rate Limiting)与机器人/爬虫防护。
3) 访问控制:使用 Token/签名 URL、IP 白名单/黑名单与 CORS 配置,保护受限资源。
4) 日志与审计:开启访问日志、WAF 日志与告警,便于追踪可疑请求与攻击来源。
证书更新建议使用自动化流程,避免证书过期导致全站不可用;对跨域资源务必配置严格的 CORS 策略。
使用 CDN 提供的监控面板、日志服务、RUM(真实用户监控)与合成检测,结合故障排查流程可快速定位缓存命中率、回源延迟与错误率问题。
1) 指标监控:关注命中率、回源流量、回源延迟、4xx/5xx 错误率与带宽使用情况。
2) 日志分析:分析访问日志与 WAF 日志,定位异常路径、频繁回源或恶意访问。
3) 合成与 RUM:配置合成探测(不同区域)与前端 RUM,验证真实用户的加载时间与失败率。
4) 常见问题排查:缓存未命中→检查缓存规则与头部;回源失败→检查源站可达性与防火墙;证书问题→检查链路与过期。
建立标准化的回滚与清缓存流程,定期演练流量切换与突发事件处理,确保生产环境应急响应到位。