-
中小平台如何选择性价比高的直播网站cdn成本方案
2026/3/22 -
如何评估高防cdn579云是否满足跨地域容灾与合规需求
2026/6/13 -

网络直播cdn在不同场景下的选型与性能对比详解
2026/5/1 -
实施指南什么是高防cdn服务的验收标准与性能测试方法
2026/8/26 -
从性能需求估算cdn设备一台多少钱及扩展成本
2026/3/25 -

直播网cdn推流是什么意思在互动场景中的低延时实现方案
2026/8/2
对比传统防护方案说明高防cdn的优势有哪些和落地方案
本文概述了在面对大流量攻击与复杂威胁时,如何在技术、业务和运维层面选择更合适的防护路径。内容涵盖容量承载能力比较、架构差异、部署与流量治理落地步骤、厂商与技术选型建议、合规与日志处理,以及成本控制与持续优化要点,便于快速形成可执行的高防部署方案。
高防CDN能抵御多少流量和攻击并发?
衡量防护能力通常用带宽(Gbps/Tbps)与每秒连接数(CPS)两类指标。主流厂商的高防CDN可提供从数十Gbps到数十Tbps的吸收能力,并支持百万级以上的并发连接清洗能力;结合Anycast与分布式PoP,可将攻击流量在全球或区域节点分散,降低单点压力。实际落地时需基于历史峰值、峰值放大倍数以及业务敏感度评估所需防护能力。
传统防护方案和高防CDN哪个更合适?
传统防护方案通常指边界设备(防火墙、IPS)、本地流量清洗与黑洞路由,其优点是可控性强、延迟可预测,但在大规模攻击下扩展性与成本效益较差。相比之下,高防CDN以分布式边缘节点为基础,具备弹性扩容、就近吸收、大流量清洗与加速功能,更适合面向公众互联网的应用及需要平滑用户体验的业务。
如何设计落地方案以确保稳定性和可扩展性?
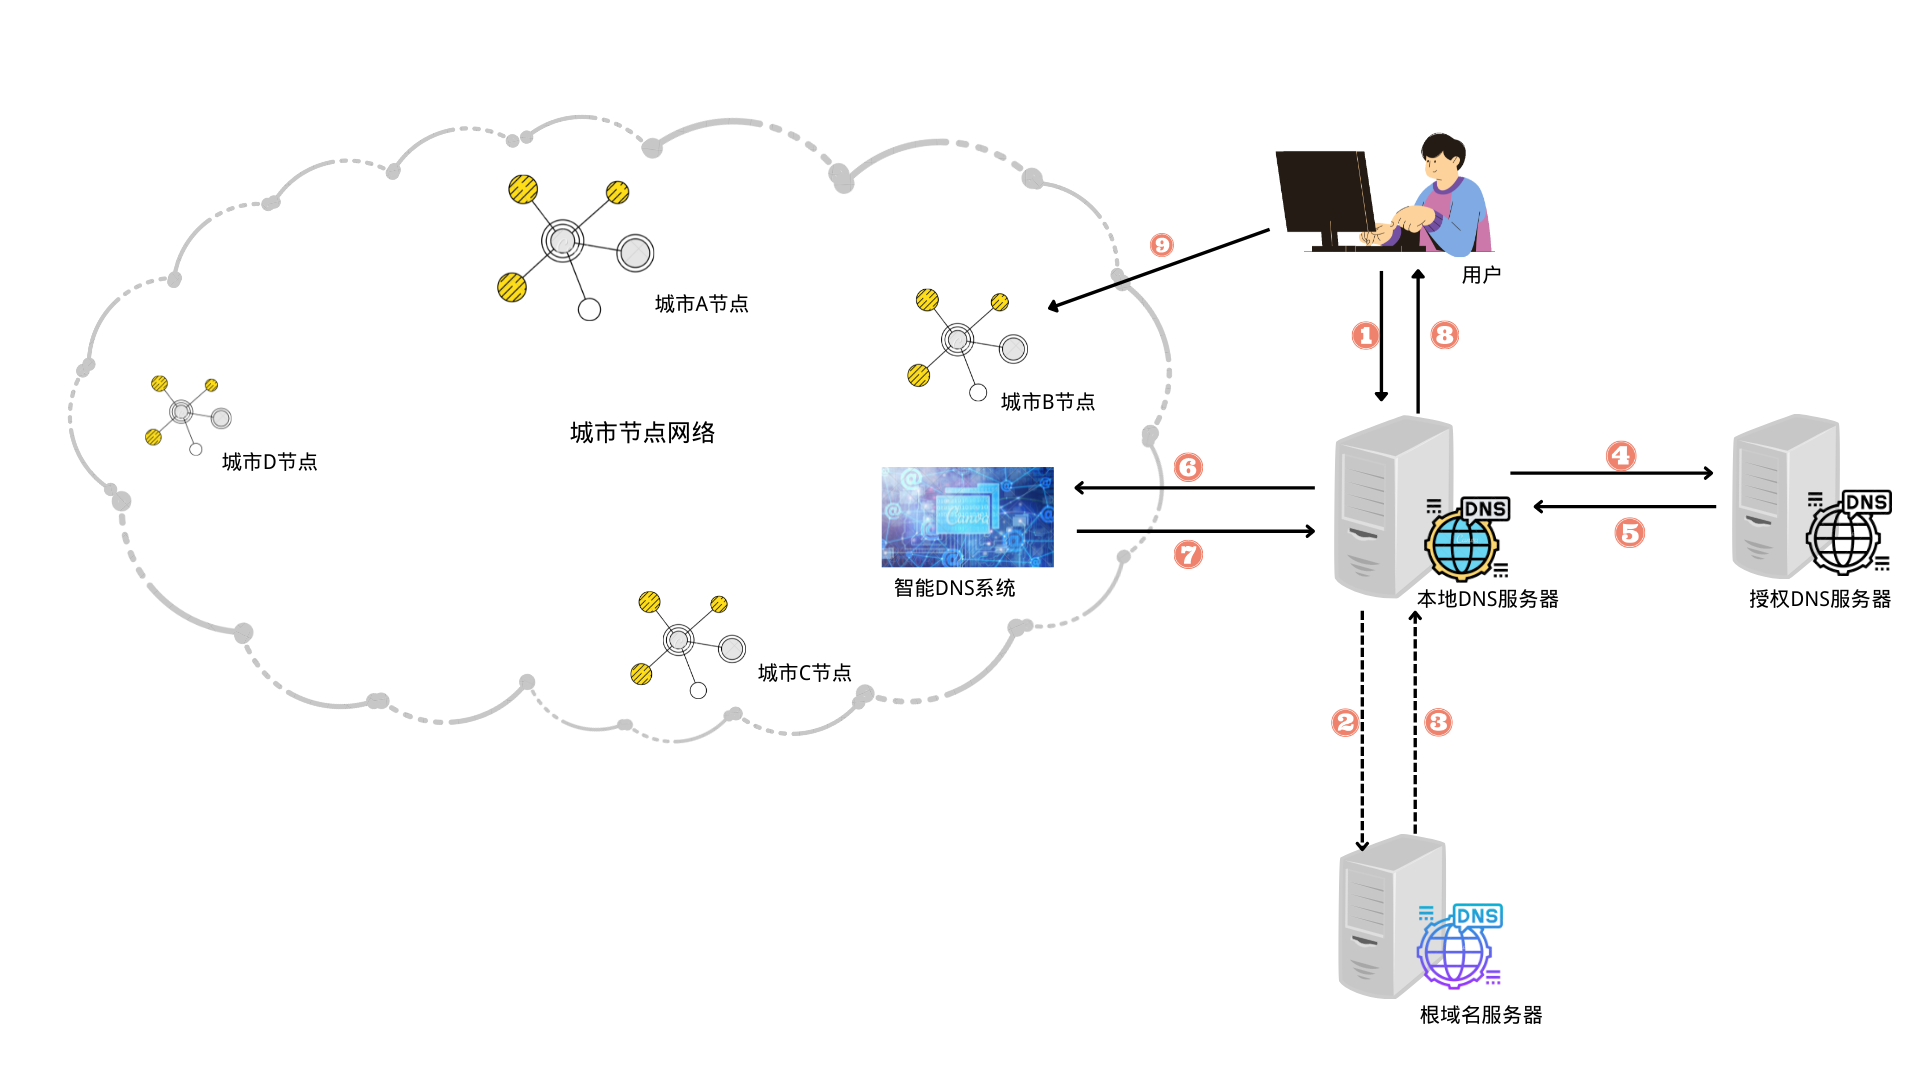
落地设计步骤包括:1) 业务与风险评估,量化流量峰值与关键资产;2) 架构设计,采用边缘缓存+流量清洗+回源控制的混合方式;3) 路由与切换策略,基于BGP/Anycast和智能DNS实现流量引导;4) 清洗策略与白名单管理;5) 灾备与回退预案;6) 测试与演练。每一步需结合SLA、日志策略与报警链路确保可观测。
哪个厂商和技术栈可作为候选?
候选厂商分为三类:全球CDN厂商(提供高防能力的CDN套餐)、专门的抗DDoS服务商(清洗中心与专线接入)、云服务商自研产品(与云资源紧密整合)。选型时关注点包括清洗带宽、PoP分布、分钟级响应能力、API化配置、与现有网络的接入方式(公网、专线、BGP)、以及WAF/速率限制等二次防护能力。
哪里适合优先部署高防CDN?
优先部署场景包括:面向公网的门户与电商、对延迟敏感的游戏与实时通信、承载支付与金融交易的关键API、直播与视频分发场景、以及经常遭受攻击的企业站点。对于内部管理系统或私有网络,传统防护与内网分段可能更合适。建议优先保护对业务可用性影响最大的出入口与核心API。
为什么高防CDN在实战中更具优势?
高防CDN的优势体现在分散吸收攻击、边缘化缓存减少回源流量、快速规则下发以及与加速功能的协同。边缘节点可在本地完成TLS终止、WAF拦截和静态缓存命中,显著降低原点压力和带宽成本;同时集中清洗能力使厂商能针对大规模攻击提供更快的缓解速度与更高的吞吐能力。
怎么评估与持续优化高防CDN效果?
评估维度包括可用性(SLA/可达率)、延迟与命中率、攻击检出与误判率、清洗时长与回归准确性、以及成本效率(按GB计费)。优化方法有:调整缓存策略和TTL、细化WAF与速率规则、使用分流与分级防护、建立攻击模拟演练并定期复盘,以及使用实时监控和自动化响应降低人工干预。
如何处理合规、日志与取证需求?
落地时需明确日志保留周期、敏感数据脱敏、访问控制与审计需求。高防服务应提供可导出原始访问日志、清洗事件记录与取证包,并支持与企业SIEM或SOAR集成。合规场景(如GDPR、金融合规)要求在合同中明确数据处理协议、地区存储限制与数据传输加密策略。
怎么控制成本并兼顾安全与性能?
成本控制策略包括采用混合架构(关键时刻开启清洗,平时以标准CDN或缓存降低带宽)、按需弹性防护与分级服务、合理规划峰值带宽承诺以换取折扣、以及通过缓存与压缩减少回源流量。与厂商谈判SLA、费用上限与测试条款,结合自动化监控降低误报带来的不必要流量清洗开销。