分类
相关文章
-
阿里云waf怎么加证书后如何验证客户端访问与后端回源的双向安全
2026/6/5 -
安全合规角度华为云waf配置日志审计与告警策略建议
2026/7/10 -
企业级网站云waf 部署注意事项与常见配置示例
2026/3/11 -
面向运维团队解读阿里云盾是waf吗 的实践经验与落地步骤
2026/9/11 -
阿里云服务器waf自己部署常见问题与排查流程
2026/4/14 -
华为云WAF免费领取 后如何配置防护策略保障业务连续性
2026/7/25
热门标签
阿里云waf白名单设置 步骤详解与风险评估注意点
2026年9月22日
1.
WAF白名单概述与适用场景
说明WAF白名单的定义与用途。列出常见适用场景:支付回调、内网管理、API白名单。
强调白名单是“放行”而非“放纵”,需结合访问控制。
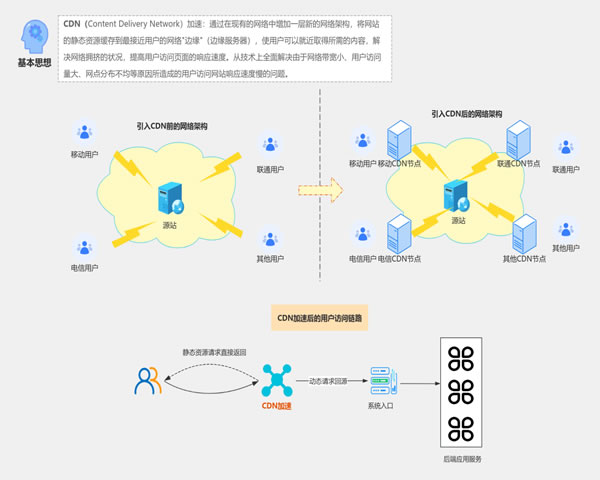
提示与CDN、DDoS防护、域名解析的联动关系。
指出对ECS/VPS/主机的安全边界与日志审计必要性。
2.
阿里云WAF白名单设置步骤(控制台示例)
登录阿里云控制台 -> 产品与服务 -> Web应用防火墙(WAF)。进入“策略管理”或“访问控制”->选择“白名单/放行规则”。
添加规则:示例IP 203.0.113.10/32,生效时长 3600 秒,规则ID示例 1001。
设置生效域名(example.com),限定端口(80/443)与协议(HTTP/HTTPS)。
保存并下发,检查WAF日志确认白名单生效(日志字段:time, src_ip, rule_id)。
3.
具体配置与数据演示(表格展示)
下面表格示例展示了常见白名单项与用途:| 项 | 值 | 端口 | 用途 |
|---|---|---|---|
| 203.0.113.10 | /32 | 443 | 支付回调IP |
| 198.51.100.22 | /32 | 22 | 运维跳板 |
| 192.0.2.0 | /24 | 80,443 | 合作伙伴白名单(建议缩小) |
解释表中字段含义与建议:尽量用/32,限定端口并设置时效。
4.
风险评估与注意点(技术维度)
白名单放行绕过WAF规则,可能导致未过滤的恶意流量直达主机。与CDN结合:建议先走CDN清洗,白名单只放行CDN出口IP段。
DDoS风险:若白名单IP被伪造或内网被滥用,会增加带宽与CPU压力。
建议配合速率限制:如源IP限制 1000 req/min,峰值预设 QPS 500-2000。
日志与审计:保留90天访问日志,定期复核白名单变更记录。
5.
真实案例与防护建议
案例:某电商使用ECS 4c8g(Ubuntu20.04, Nginx1.18),域名 shop.example.com。情形:为支付平台临时放行 192.0.2.0/24,结果同网段被滥用发起刷单攻击。
教训:应只放行支付单个/32回调IP,并要求对方固定出口IP或使用证书校验。
建议:结合阿里云CDN + WAF,白名单仅限CDN出口或专用IP,设置到期自动失效与报警。
结论:白名单是必要工具但要最小化授权、限定端口与时长并做好日志、速率与DDoS联动。