-
性能白皮书美国360cdn专用cn2快速高防节点延迟与丢包优化建议
2026/9/10 -
结合日志分析讲解高防cdn怎么看实现可视化安全告警体系
2026/9/4 -

如何评估本地市场适合参与cdn项目加盟直播 的可行性
2026/8/23 -
直播串流cdn与WebRTC解决方案对比选择和混合部署建议
2026/9/4 -
腾讯体育比赛直播cdn 腾讯体育赛事级直播对CDN稳定性的严苛要求解析
2026/7/21 -
玩家端常见缓存问题导致游戏显示cdn出错怎么解决方法
2026/8/12
西宁高防cdn公司在突发流量下的应急响应策略详解
面对短时间内流量急剧上升或恶意打击,企业需要一套可执行、可回放的应急流程——从实时监测、流量分流、清洗策略到业务切换与事后复盘,均需提前设计并演练,以确保服务可用性和业务连续性。
为什么要建立完善的监测与预警体系?
及时发现异常是应急响应的起点。通过多维指标(带宽、连接数、异常请求率、DNS解析量等)实现阈值告警,结合日志与流量镜像进行初步识别,可以在早期判断是否为普通流量峰值或为DDoS防护事件。合理的监测还能触发自动化策略,缩短人工判断时间,避免业务长时间受影响。
哪里应该作为第一道防线来承接突发流量?
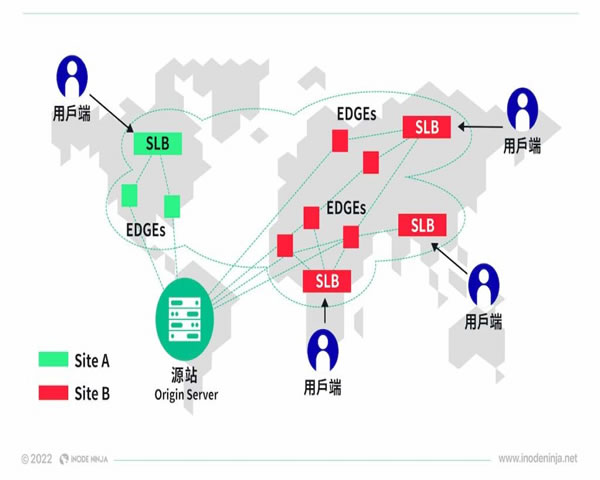
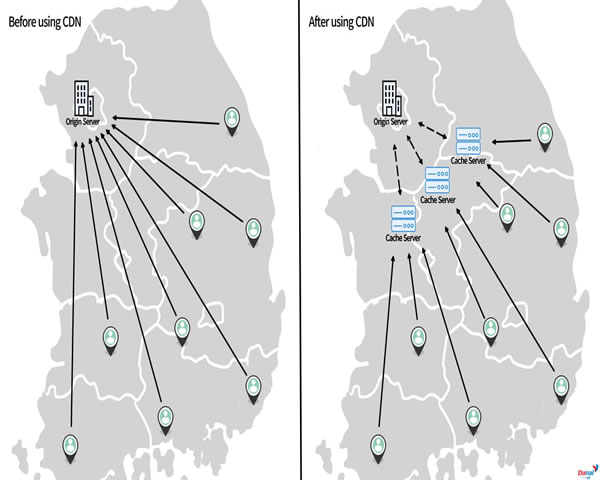
边缘接入层是首要防线。部署高防CDN与智能调度节点,将流量就近吸收和缓存,减少回源压力;接入WAF、速率限制和IP黑白名单在边缘进行初步过滤,能快速阻断大量无效或恶意请求,保护源站和数据库等核心资源。
哪个方案适合不同规模的突发流量?
小规模短时流量可依赖本地缓存与静态资源降级策略;中等规模建议启用规则化清洗、速率限制和连接池控制;大规模或复杂的应用层攻击则需要联动西宁高防cdn公司的分布式清洗资源、Anycast调度和上游运营商策略,按需动态扩容并切换专线清洗通道。
怎么实现快速流量清洗与弹性调度?
结合自动化策略:先用机器学习或行为规则识别异常请求,触发流量镜像至清洗中心;使用Anycast/SDN进行流量重路由,把可疑流量引导到清洗节点;通过速率限制、验证码挑战、TCP连接限制等多层手段清除攻击流量,同时保证清洗白名单和正常业务优先级。
如何保证在切换策略时业务不中断?
采用灰度切换与分段回源策略:先对部分节点或区域启用防护规则,验证无误后逐步放大;优化DNS TTL与负载均衡策略以缩短切换时延;针对会话粘性服务,保存会话状态或使用会话保持层,避免因切换导致用户重复登录或交易中断。
多少带宽与资源需要预留才能应对突发?
容量规划应基于峰值历史与风险评估,通常建议预留至少2~3倍的常态峰值带宽与清洗能力;同时准备弹性扩容机制(按分钟级计费的云清洗或CDN弹性节点)以应对超出预期的攻击。对关键业务应制定SLA与冗余链路,确保任一节点故障不致全局崩溃。
为什么要与上游运营商和第三方安全厂商协同?
攻击往往跨网络边界,仅靠单一防护难以彻底阻断。与运营商协同可在骨干层做大流量的速率限制或黑洞清洗;与安全厂商共享IOC和攻击情报能加速溯源与规则下发。建立联动预案和通报流程,能显著缩短响应时间并扩大防护覆盖面。
怎么在事后进行分析与能力提升?
应急结束后需做完整的事后分析:整理流量与日志,识别攻击特征并形成黑白名单与防护规则;复盘响应流程和自动化脚本,补齐流程漏洞;通过定期演练和演习提升团队配合效率,并将改进结果纳入配置与SLA,形成可持续提升的防护能力。