分类
相关文章
-
高并发场景下验证高防cdn是超级神器的压力测试报告
2026/5/25 -
SaaS产品为何选择高防cdn服务的优势有哪些 成本与可用性评估
2026/7/1 -
CDN创业直播间在不同区域做全球化扩展的实践要点
2026/4/15 -

高防cdn推荐酷盾安全 企业级防护与加速一体化解读
2026/7/30 -
性能白皮书美国360cdn专用cn2快速高防节点延迟与丢包优化建议
2026/9/10 -
srs 直播cdn原理与HLS DASH兼容性实战对比研究
2026/7/30
热门标签
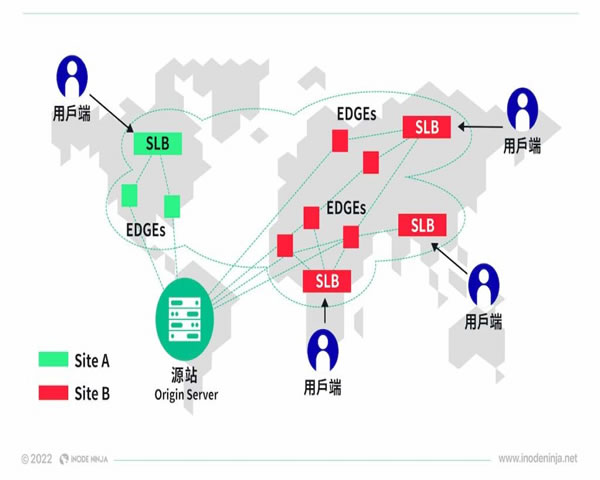
cdn加速游戏搭建 的网络架构与节点布局实战指南
2026年9月8日
1. 概述:为什么为游戏部署 CDN 与节点布局至关重要
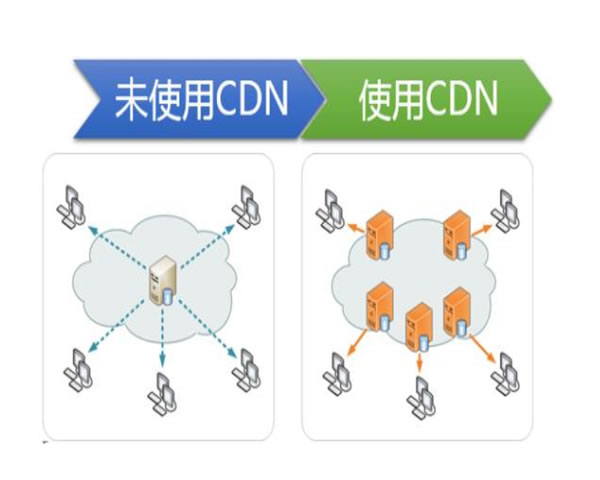
- 游戏对时延、丢包和抖动敏感,目标是将 RTT 降低至 <50ms>(理想)。- CDN 可在边缘缓存静态资源,减少回源请求并降低主服务器负载。
- 边缘节点应支持 UDP 加速、QUIC/HTTP3 以减少握手延迟。
- 需要考虑全球与区域两级节点:全球 Anycast 层 + 区域回源层。
- 同时必须设计 DDoS 防护与流量清洗策略,保证可用性和稳定性。
2. 设计原则:架构要点与性能瓶颈规避
- 采用分层架构:边缘 CDN(Anycast)-> 回源加速层(区域缓存/反向代理)-> 主机/数据库。- 保证回源带宽充足:生产环境建议 origin 带宽 >= 峰值并发 * 平均包大小,例如 10,000 玩家 * 1KB/s ≈ 10MB/s(80Mbps)。
- 使用 TCP 调优与 UDP 负载策略,开启 Nagle 关闭、tcp_tw_reuse、SO_REUSEPORT 等内核参数。
- 部署健康检查(频率 5s)与自动故障转移(GSLB / DNS 池)。
- 采用热备份与地域冗余,避免单点故障(至少两台 origin,跨机房)。
3. 节点布局实战:如何选址与数量估算
- 首选玩家密度高的城市/省会作为边缘节点:如北京、上海、广州、成都、深圳。- 每个城市建议至少 2 个 PoP(可用区)作为冗余,节点带宽建议 1~10Gbps,按流量增长扩容。
- 对海外区域采用目标国家/地区的 CDN 节点(日本、韩国、新加坡、美国西/东)。
- 节点数估算公式:目标覆盖率(%) * 活跃玩家数 / 单节点承载并发。举例:覆盖 90%,玩家 50k,单节点承载 5k => 9 个节点。
- 节点功能分离:静态缓存、游戏会话加速(UDP 中继)、DDoS 清洗入口三类角色分布。
4. CDN 与回源配置要点(含域名与缓存策略)
- 域名策略:使用二级域名 game.example.com 指向 CDN Anycast IP,origin.example.com 仅供回源使用并限制访问。- 缓存策略:静态资源 TTL 3600s~86400s,版本化资源使用文件名带版本号,登录/会话接口设置 no-cache。
- 回源带宽与并发:典型 origin 配置示例:4 核 8GB 内存、带宽 1Gbps(入站 1Gbps),静态小文件高并发场景宜 10Gbps。
- 负载均衡:使用 L4/L7 组合,UDP 游戏流量用 L4 Anycast + SRv6 或 BGP,HTTP 接口走 L7 反向代理(Nginx/Envoy)。
- SSL 与证书:Edge 终止 TLS(支持 TLS1.3),回源采用 mTLS 或 Origin Pull 验证。
5. DDoS 防御与安全策略
- Anycast + 清洗中心:将流量引至最近清洗中心,常见清洗能力建议 >= 10Gbps 起步,针对大型游戏需 100Gbps+。- 黑白名单与速率限制:对登录接口/接口频繁调用使用滑动窗口限流(例如 100 req/min)。
- WAF 与协议异常检测:拦截异常的 HTTP/UDP 包、SYN 洪水、反射放大攻击。
- DNS 防护:使用 GSLB 与 DNSSEC,避免 DNS 策略被污染。
- 日志与溯源:启用边缘日志(采样 100% 或关键玩家全量),用于回溯与攻击取证。
6. 真实案例:某中型手游全球加速部署与配置数据
- 背景:某中型手游,峰值并发 60,000,全球玩家分布亚洲 70%、欧美 30%。- 节点布局:亚洲 6 个 PoP(北京、上海、东京、新加坡、首尔、香港),美欧 4 个 PoP(硅谷、弗吉尼亚、法兰克福、伦敦)。
- Origin 配置(主/备):2 台物理机,CPU 8 核 Xeon,内存 32GB,SSD 1TB,带宽 10Gbps,连接池 max_fds 65536。
- 缓存/回源策略:静态资源 TTL 86400s,热更包使用 3600s;接口走回源,开启 gzip 与 brotli。
- DDoS 策略:边缘清洗阈值 50Gbps,自动切换到清洗 DC,黑名单实时同步到 PoP。
7. 示例节点表:PoP 与延迟/带宽展示
| PoP 地点 | 示例 IP | 带宽 | 平均延迟 | 备注 |
|---|---|---|---|---|
| 北京 | 203.0.113.10 | 5 Gbps | 18 ms | 主流玩家区,UDP 中继 |
| 东京 | 203.0.113.20 | 2 Gbps | 22 ms | 亚洲枢纽 |
| 新加坡 | 203.0.113.30 | 2 Gbps | 40 ms | 东南亚优先 |
| 硅谷 | 203.0.113.40 | 10 Gbps | 120 ms | 美服主节点 |
| 法兰克福 | 203.0.113.50 | 5 Gbps | 140 ms | 欧服节点 |
8. 运维与监控建议(保证稳定性的日常工作)
- 指标监控:RTT、丢包、PPS、带宽使用率、回源 5xx 错误率需 1 分钟粒度。- 自动扩缩容:基于流量阈值自动增加边缘带宽或启用临时弹性节点。
- 灾备演练:每季度进行 DDoS 演练与故障切换测试,验证 GSLB 与回源切换。
- 安全补丁:主机/代理/防火墙每月例行更新,关键补丁需 48 小时内逐步回滚验证。
- 日志审计:保留至少 90 天的访问日志与 365 天的安全日志,以便回溯与合规。